Anatel protege contratos de Internet das Coisas até 2030 e dá mais prazo antes de corte por roaming permanente
Mudança no plano de competição da Anatel garante contratos de roaming de rastreadores, maquininhas e outros dispositivos conectados até 2030 e reduz de 33 para 23 a lista indicativa de aplicações críticas.
A Agência Nacional de Telecomunicações (Anatel) mudou as regras de competição do setor móvel para proteger empresas que dependem da rede de celular para manter equipamentos conectados, como rastreadores de veículos, maquininhas de pagamento e aparelhos de monitoramento remoto de pacientes. A decisão, anunciada pela agência nesta terça-feira (10), garante até 31 de dezembro de 2030 a continuidade de contratos de roaming nacional usados por dispositivos de Internet das Coisas (IoT) e comunicação máquina a máquina (M2M) e dá mais prazo antes que uma operadora possa romper contratos por uso prolongado da rede de outra.
As alterações foram feitas no Plano Geral de Metas de Competição (PGMC), o conjunto de regras que a Anatel usa para equilibrar a disputa entre as grandes operadoras e as empresas menores, inclusive as operadoras virtuais (MVNOs), que não têm rede própria e alugam capacidade de terceiros. O PGMC havia sido revisto em 2025, e entidades de provedores e de operadoras competitivas, como Telcomp, Abrint, Abramulti e Apronet, recorreram. As mudanças agora aprovadas resultam do julgamento desses pedidos de reconsideração.
Por que a Internet das Coisas pediu regra própria
Segundo a Anatel, a conectividade M2M funciona de forma diferente da telefonia comum. Um celular pode trocar de operadora com facilidade; já um sensor instalado em um caminhão, em uma máquina industrial ou em um equipamento médico costuma ficar anos no mesmo lugar, e mudar de fornecedor pode exigir troca de chip, nova homologação ou visita técnica a milhares de aparelhos. Isso deixa a empresa contratante com pouco poder de negociação depois que o investimento está feito.
A agência relata que, durante a análise dos recursos, recebeu comunicados de prestadoras que haviam sido notificadas da rescisão de contratos de roaming nacional logo depois da publicação do novo PGMC, além de queixas sobre cobranças por dispositivo, inclusive retroativas. Na avaliação da Anatel, a revisão das regras, por si só, não autoriza mudanças unilaterais nos contratos já firmados.
O que muda na prática
- Contratos antigos preservados até 2030: contratos de roaming nacional para conectividade contínua de dispositivos M2M/IoT assinados até 8 de setembro de 2025 podem ser prorrogados até 31 de dezembro de 2030 a pedido da empresa contratante, mesmo sem a concordância da operadora dona da rede, que fica impedida de rompê-los unilateralmente, salvo em situações como descumprimento relevante não corrigido. A Anatel ressalta que a regra não cria um direito geral a roaming contínuo para novos interessados.
- Mais prazo no roaming permanente: o PGMC considera roaming permanente o uso da rede visitada por mais de 90 dias, prática que pode substituir o investimento em infraestrutura própria. Multas continuam possíveis a partir do 91º dia, com escalonamento a cada três meses, mas o prazo mínimo para que a operadora possa rescindir o contrato passou de nove para 12 meses. A rescisão não é automática e depende de previsão contratual e de comunicação prévia à Superintendência de Competição.
- Várias redes para aplicações críticas: ficam vedadas cláusulas que impeçam, sem justificativa, que dispositivos de missão crítica usem redes de mais de uma operadora. A proteção não significa conexão gratuita nem dispensa requisitos técnicos e pagamento.
Lista de aplicações críticas encolheu
Quais aplicações serão consideradas de missão crítica ainda não está definido. A Superintendência de Outorga e Recursos à Prestação terá até 60 dias para publicar a relação inicial, que deverá ser atualizada a cada trimestre. Segundo o noticiário especializado Teletime, a lista indicativa apresentada pelo presidente interino da Anatel e relator do caso, Alexandre Freire, tinha 33 aplicações e caiu para 23 depois que ele acolheu uma ressalva do ex-presidente da agência Carlos Baigorri. Ficaram de fora, entre outros, medidores inteligentes de energia, água e gás, sensores de barragens, alarmes de incêndio, semáforos conectados e caixas eletrônicos, sob o argumento de que equipamentos fixos podem recorrer a redes fixas, rádio ou satélite. Uma aplicação fora da lista ainda pode ser reconhecida depois, se comprovar tecnicamente a necessidade de usar mais de uma rede.
O que ainda está em aberto
A decisão também manda a Superintendência de Competição entregar ao Conselho Diretor, em até 180 dias, uma avaliação dos mercados de roaming e de operadoras virtuais, incluindo cláusulas de exclusividade, preços no atacado, descontos por volume e cobranças mensais por dispositivo. A Anatel não proibiu de forma geral essas mensalidades nas operadoras virtuais; no roaming nacional, a vedação específica prevista no PGMC segue até 27 de setembro de 2027.
Para o consumidor final, o efeito tende a ser indireto: a medida busca evitar que serviços que dependem de equipamentos conectados sejam interrompidos por disputas contratuais entre operadoras. Como a lista de aplicações críticas e o relatório de concorrência ainda não saíram, o alcance real das novas regras só ficará claro nos próximos meses.
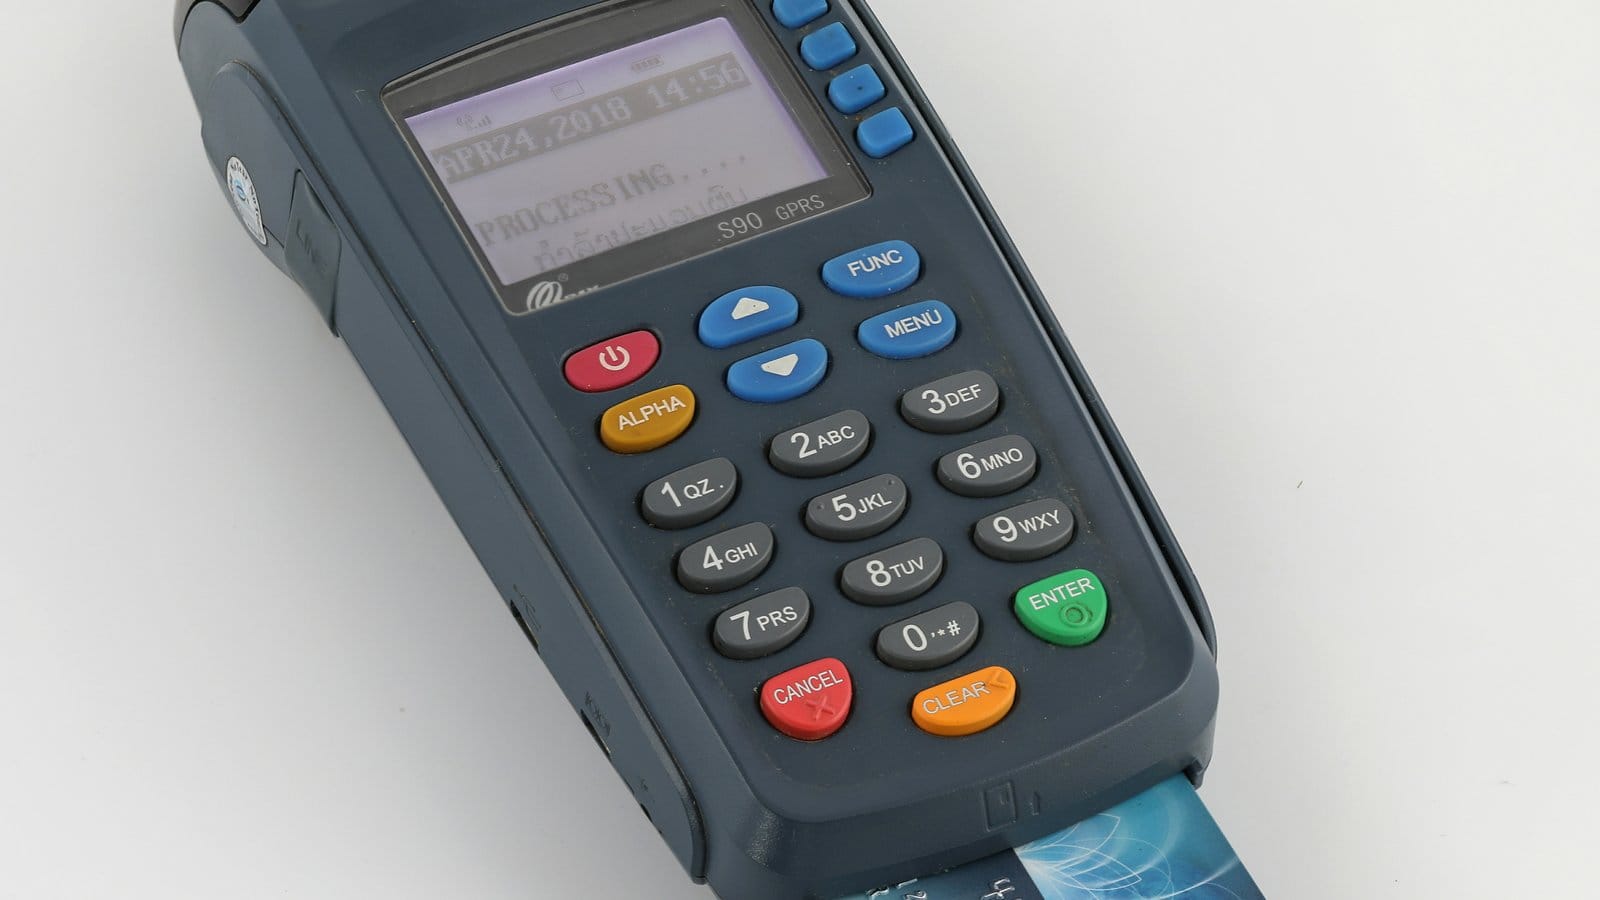
Maquininha de cartão com conexão móvel; imagem ilustrativa de arquivo (2018). Foto: Basile Morin, via Wikimedia Commons, licença CC BY-SA 4.0; imagem recortada e redimensionada.